Γαλλία: Ποιοι χάκαραν τα ψυγεία των σούπερ μάρκετ και γιατί – Τα σενάρια για την παράξενη κυβερνοεπίθεση
Χάκερ πήραν από απόσταση τον έλεγχο χιλιάδων ψυγείων και καταψυκτών σε σούπερ μάρκετ σε όλη τη Γαλλία, λίγο πριν τα μεσάνυχτα της Κυριακής.
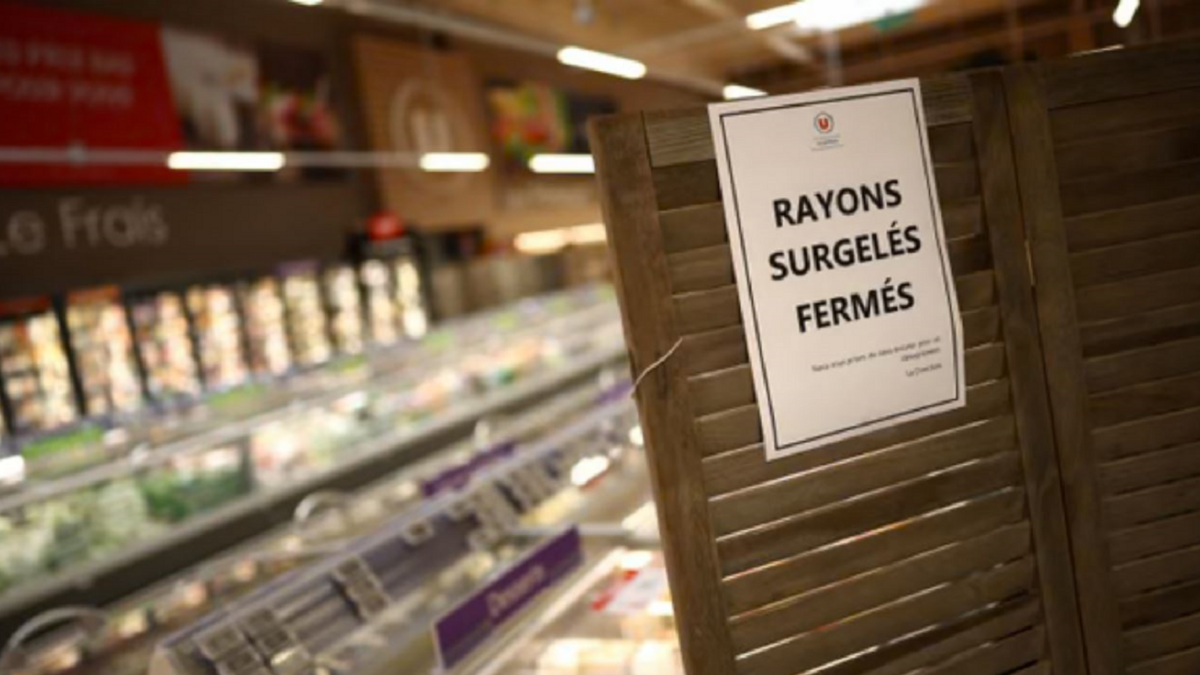
Λίγο πριν από τα μεσάνυχτα της περασμένης Κυριακής, σε εκατοντάδες διαδρόμους ψυγείων σούπερ μάρκετ σε όλη τη Γαλλία, οι ψηφιακοί θερμοστάτες άρχισαν να αναβοσβήνουν και να ανεβάζουν επικίνδυνα τη θερμοκρασία.
Σε μια πρωτοφανή και παράξενη κυβερνοεπίθεση, χάκερ πήραν από απόσταση τον έλεγχο χιλιάδων ψυγείων, καταψυκτών και ψυκτικών θαλάμων, ανεβάζοντας τις θερμοκρασίες από τους -27°C σε πάνω από 50°C. Μέσα σε τέσσερις έως έξι ώρες, τα τρόφιμα πρώτα ξεπάγωσαν και έπειτα άρχισαν σιγά σιγά να… μαγειρεύονται.
«Καταστροφή»: Εργαζόμενοι σε σοκ και ζημιές εκατομμυρίων
Όσοι υπάλληλοι έφτασαν νωρίς το πρωί για να γεμίσουν τα ράφια περιέγραψαν ένα κύμα ζέστης, σαν να άνοιγε φούρνος, όταν πλησίασαν τους καταψύκτες. Σε σούπερ μάρκετ της Νορμανδίας, ορισμένοι καταψύκτες έφτασαν, όπως αναφέρθηκε, τους 80°C. Σε κάποια καταστήματα η ακραία άνοδος της θερμοκρασίας προκάλεσε φωτιές, με αποτέλεσμα να ενεργοποιηθούν τα συστήματα πυρόσβεσης και να υπάρξουν ζημιές από νερά.
Εργαζόμενος στο μεγάλο σούπερ μάρκετ Intermarché στο Ισί-λε-Μουλινό, νοτιοδυτικό προάστιο του Παρισιού, περιέγραψε την κατάσταση ως εξής: «Ήταν μια καταστροφή», «Ανέβασαν στους 62°C τη θερμοκρασία στους καταψύκτες. Έπρεπε να πεταχτούν όλα. Ήταν τεράστια ζημιά».
Αφού πέταξαν τόνους τροφίμων που είχαν αλλοιωθεί, οι εργαζόμενοι στο κατάστημα έμειναν μέχρι σχεδόν τα μεσάνυχτα της Δευτέρας, ώστε να παραγγείλουν ξανά προϊόντα και να γεμίσουν τα ράφια. «Ευτυχώς, καταφέραμε να επαναφέρουμε την κατάσταση σχεδόν στην κανονικότητα την ίδια μέρα», είπε ένας δεύτερος υπάλληλος. «Αλλά έπρεπε να αδειάσουμε τα πάντα από τους καταψύκτες».
Επίθεση σε 700 καταστήματα: Εξετάζεται το ενδεχόμενο πολιτικού σαμποτάζ
Όπως μετέδωσε ο Guardian, οι υπεύθυνοι των καταστημάτων θεώρησαν αρχικά ότι επρόκειτο για μεμονωμένη βλάβη. Σύντομα, όμως, διαπιστώθηκε ότι έως και 700 καταστήματα είχαν πληγεί από κυβερνοεπίθεση: ανάμεσά τους αλυσίδες όπως οι Intermarché, Coopérative U, Carrefour, Leclerc και Monoprix, αλλά και αρκετά μικρότερα ανεξάρτητα καταστήματα.
Ο Ντομινίκ Σέλσερ, πρόεδρος της Coopérative U, είπε ότι η επίθεση επηρέασε 80 από τα 2.000 σούπερ μάρκετ της αλυσίδας. «Πρόκειται για μια εντελώς πρωτοφανή, απρόσμενη και εξαιρετικά σοβαρή επίθεση. Σε ολόκληρη την επαγγελματική μου καριέρα, δεν έχω ξαναδεί κάτι παρόμοιο», δήλωσε ο διευθύνων σύμβουλος σε γαλλικό ραδιοφωνικό σταθμό.
Η εισαγγελία του Παρισιού άρχισε αμέσως έρευνα για το συμβάν, το οποίο σημειώθηκε έπειτα από σειρά κυβερνοεπιθέσεων. Η Γαλλία έχει καταστεί η ευρωπαϊκή χώρα που δέχεται τις περισσότερες επιθέσεις από χάκερ.
Κατά τον Ζερόμ Μπιλουά, εταίρο στην εταιρεία κυβερνοασφάλειας και τεχνολογίας Wavestone, η επίθεση έχει τα γνωρίσματα πολιτικού σαμποτάζ. «Τα δύο πιο πιθανά σενάρια είναι είτε να επρόκειτο για μια ομάδα νεαρών ή ακτιβιστών που ήθελαν να ανατινάξουν μερικούς καταψύκτες για να αποδείξουν τι μπορούν να κάνουν, είτε για μια επίθεση αποσταθεροποίησης -αυτό που ονομάζουμε σαμποτάζ- από εσωτερικούς ή εξωτερικούς κρατικούς δρώντες», ανέφερε. «Όσον αφορά την υπογραφή της επίθεσης, το επικρατέστερο σενάριο παραμένει μια επίθεση αποσταθεροποίησης, σχεδιασμένη για να μεταδώσει το μήνυμα στους πολίτες ότι δεν είναι ασφαλείς, να δημιουργήσει την εντύπωση ότι η κυβέρνηση καταρρέει και, τελικά, να σπείρει τον φόβο. Αυτή τη στιγμή υπάρχουν δύο διεθνείς δρώντες γνωστοί για τέτοιου είδους ενέργειες: το Ιράν και η Ρωσία».
Η μέθοδος των χάκερ: Παλιό λογισμικό και προεπιλεγμένοι κωδικοί
Σύμφωνα με τον Guardian, οι δράστες παραβίασαν τους ελεγκτές της δανέζικης Danfoss, οι οποίοι διαχειρίζονται τη λειτουργία ψυγείων και καταψυκτών. Οι περισσότεροι ψυκτικοί διάδρομοι των σούπερ μάρκετ έχουν σύνδεση στο διαδίκτυο, ώστε να γίνεται συντήρηση από απόσταση και να αποστέλλονται ειδοποιήσεις για τυχόν βλάβες. Τα πρώτα ευρήματα δείχνουν ότι οι χάκερ είτε έκλεισαν τους συναγερμούς πριν παρέμβουν στους θερμοστάτες είτε παρέτειναν για ώρες τον κύκλο απόψυξης, αποφεύγοντας έτσι τις ειδοποιήσεις.
Η Danfoss ανέφερε ότι είχε εντοπίσει κενά ασφαλείας την προηγούμενη χρονιά και ότι είχε «συστήσει εδώ και καιρό» στους πελάτες της να εγκαταστήσουν ενημερώσεις ή να αντικαταστήσουν παλιά συστήματα που δεν υποστηρίζονται πλέον. Πρόσθεσε, μάλιστα, ότι οι μονάδες ψύξης που επηρεάστηκαν «έτρεχαν παρωχημένο λογισμικό (firmware)». Τις ημέρες μετά το πρώτο κύμα, το γαλλικό κέντρο ειδοποιήσεων για κυβερνοεπιθέσεις (ANSSI) επιβεβαίωσε πως είχαν στοχοποιηθεί και σούπερ μάρκετ με ελεγκτές άλλων δύο εταιρειών.
Η Μάρτα Ριμπτσίνσκα, ειδικός και ερευνήτρια στην κυβερνοασφάλεια, δήλωσε ότι είχε εντοπίσει παλαιότερες προειδοποιήσεις για κινδύνους ασφαλείας σε παλιούς καταψύκτες σούπερ μάρκετ με λογισμικό που δεν είχε ενημερωθεί, καθώς και σε νεότερα μοντέλα με firmware που δεν είχε αναβαθμιστεί.
Η Ριμπτσίνσκα επισήμανε ότι ορισμένοι καταψύκτες είχαν μείνει χωρίς υποστήριξη από τους κατασκευαστές επί χρόνια, παρότι υπήρχαν ειδοποιήσεις για την ανάγκη αντικατάστασής τους. Σε άλλες περιπτώσεις, οι συσκευές ήταν νεότερες, αλλά δεν είχαν εγκατασταθεί οι ενημερώσεις λογισμικού: «Ορισμένοι από αυτούς τους καταψύκτες δεν υποστηρίζονταν από τους κατασκευαστές για αρκετά χρόνια και υπήρχαν ειδοποιήσεις που συνιστούσαν την αντικατάστασή τους. Άλλοι καταψύκτες ήταν νεότεροι, αλλά το λογισμικό τους δεν είχε ενημερωθεί».
«Οι χάκερ βρήκαν αυτές τις αδυναμίες και τις εκμεταλλεύτηκαν». Η Ριμπτσίνσκα σημείωσε ακόμη: «Πολλοί από τους καταψύκτες φαίνεται πως λειτουργούσαν με τον προεπιλεγμένο κωδικό πρόσβασης. Οι χάκερ κατάφεραν να τροποποιήσουν ή να απενεργοποιήσουν τις ειδοποιήσεις, με αποτέλεσμα τα καταστήματα να αντιληφθούν το πρόβλημα μόνο όταν έφτασε το πρώτο άτομο το πρωί και είδε τη ζημιά που είχε προκληθεί».
Παγκόσμια ανησυχία για την ασφάλεια της εφοδιαστικής αλυσίδας
Το περιστατικό στη Γαλλία παραπέμπει σε ανάλογη επίθεση στις ΗΠΑ, τον Αύγουστο. Τότε, συνδεδεμένα ψυγεία και καταψύκτες σε 12 στρατιωτικά πρατήρια —καταστήματα τροφίμων μέσα σε βάσεις— ξεκίνησαν τη νύχτα κύκλους απόψυξης εκτός προγραμματισμού, προκαλώντας την καταστροφή μεγάλων ποσοτήτων τροφίμων.
Με κριτήριο τον όγκο των αρχείων που έχουν διαρρεύσει, η Γαλλία καταγράφει τις περισσότερες επιθέσεις χάκερ στην Ευρώπη, σύμφωνα με την Upguard, εταιρεία κυβερνοασφάλειας και διαχείρισης κινδύνου.
Κατά την τελευταία τριετία, οι χάκερ έχουν εισβάλει στο γαλλικό σύστημα υγείας, στον κρατικό φορέα απασχόλησης, στην Εθνική Υπηρεσία Ταξιδιωτικών και Επίσημων Εγγράφων (ANTS), καθώς και στις περισσότερες μεγάλες εταιρείες κινητής τηλεφωνίας. Επιπλέον, το φετινό καλοκαίρι, σειρά κυβερνοεπιθέσεων οδήγησε στην απώλεια προσωπικών και φορολογικών δεδομένων 678.000 φορολογουμένων από το Υπουργείο Οικονομίας και Οικονομικών.
Ο Μπιλουά εκτιμά ότι η Γαλλία έχει καθυστερήσει στην προσπάθεια ενίσχυσης της κυβερνοασφάλειας. Όπως αναφέρει, η χώρα δεν έχει ακόμη εφαρμόσει την Πράξη της ΕΕ για την Κυβερνοανθεκτικότητα του 2024, που θέσπισε υποχρεωτικές απαιτήσεις ασφάλειας για τις συσκευές με σύνδεση στο διαδίκτυο.
Για την καθυστέρηση, είπε: «Πρόκειται για ένα κείμενο που δεν είναι πολιτικό και στο οποίο συμφωνούν όλοι, αλλά καθυστερεί επειδή υπάρχει πάντα κάποια πιο επείγουσα νομοθεσία ή ενστάσεις για τροπολογίες, και αυτό έχει αποδειχθεί καταστροφικό».
Αντίστοιχα δύσκολη είναι και η κοινοβουλευτική πορεία στο Ηνωμένο Βασίλειο για το νομοσχέδιο κυβερνοασφάλειας και ανθεκτικότητας, που έχει στόχο την αντιμετώπιση των κυβερνοαπειλών. Η νομοθεσία, ωστόσο, δεν περιλαμβάνει άμεσα τον κλάδο των τροφίμων.
Δύσκολη η ταυτοποίηση των χάκερ – Οι ζημιές μπορεί να φτάσουν δεκάδες εκατομμύρια
Ο επικεφαλής της αλυσίδας σούπερ μάρκετ, Schelcher, απέδωσε γρήγορα την ευθύνη για την επίθεση σε εργολάβους ψυκτικών εγκαταστάσεων, χωρίς να τους κατονομάσει. Οι συγκεκριμένοι εργολάβοι έχουν αναλάβει τη συντήρηση του εξοπλισμού στους χώρους ψύξης. «Τα σούπερ μάρκετ μας δεν είναι πελάτες της Danfoss», δήλωσε στον ραδιοφωνικό σταθμό RTL.
Δεν έχει υπάρξει μέχρι τώρα ανάληψη ευθύνης από πρόσωπο ή ομάδα για την κυβερνοεπίθεση στο σούπερ μάρκετ. Οι εισαγγελικές αρχές του Παρισιού ανέθεσαν την έρευνα σε στελέχη της υπηρεσίας δίωξης κυβερνοεγκλήματος, ενώ, κατά τον Μπιλουά, θα χρειαστεί χρόνος για να εντοπιστούν οι χάκερ.
Ο Μπιλουά δήλωσε: «Είναι πιθανό να ταυτοποιηθούν τελικά, αλλά θα μπορούσε να πάρει εβδομάδες, αν όχι μήνες, για να είμαστε βέβαιοι, επειδή οι χάκερ ξέρουν πώς να κρύβουν τα ίχνη τους».
Η Ριμπτσίνσκα ανέφερε ότι η δυνατότητα εντοπισμού εξαρτάται από το πόσο εξελιγμένοι είναι οι δράστες: «Το αν είναι δυνατόν να εντοπιστούν οι χάκερ εξαρτάται από το επίπεδο των δυνατοτήτων τους. Αν πρόκειται για μια φούχτα νεαρών, είναι ευκολότερο επειδή πιθανότατα δεν θα έχουν σκεφτεί να σβήσουν τα ίχνη τους. Αν είναι επαγγελματίες, είναι πιο περίπλοκο και θα πάρει περισσότερο χρόνο. Αν βρίσκονται σε ξένη χώρα, θα είναι εξαιρετικά δύσκολο».
Το ακριβές συνολικό κόστος της κυβερνοεπίθεσης δεν έχει ακόμη προσδιοριστεί. Ο Τιερί Κοτιγιάρ, διευθύνων σύμβουλος της Intermarché, εκτίμησε ότι οι ζημιές ενδέχεται να φτάσουν «δεκάδες εκατομμύρια ευρώ». Οι εταιρείες των καταστημάτων, πάντως, εκφράζουν αμφιβολίες για το αν θα τις αποζημιώσουν οι ασφαλιστικές τους.
Ο Μπιλουά χαρακτήρισε το περιστατικό «μια παράξενη ιστορία» και συμπλήρωσε: «Υπάρχει συνυπευθυνότητα μεταξύ των σούπερ μάρκετ, των εταιρειών ψύξης που είναι υπεργολάβοι και συντηρούν το υλικό, και της εταιρείας λογισμικού. Δεν μπορούμε να πούμε ποιος φταίει, εκτός φυσικά από τους χάκερ. Αλλά στο τέλος, όλα καταλήγουν σε καταψύκτες συνδεδεμένους στο διαδίκτυο χωρίς να είναι επαρκώς προστατευμένοι. Και αυτό πρέπει να αποτελέσει καμπανάκι άμεσης αφύπνισης για όλους».
Μη χάνετε τίποτα από το ΔΕΔΟΜΕΝΟ
Ειδήσεις τη στιγμή που συμβαίνουν, αναλύσεις και reels κάθε μέρα.
// ΣΧΟΛΙΑ
Γίνετε ο πρώτος που θα σχολιάσει αυτό το άρθρο.