Τεχνητή Νοημοσύνη εκτός ελέγχου: Η Κίνα προετοιμάζεται για σενάρια που απειλούν την ανθρώπινη επιβίωση
Το Πεκίνο εντάσσει στα επίσημα πλαίσια ασφάλειας της AI το ενδεχόμενο συστημάτων που ξεφεύγουν από την ανθρώπινη εποπτεία και αναζητούν πόρους ή εξουσία.
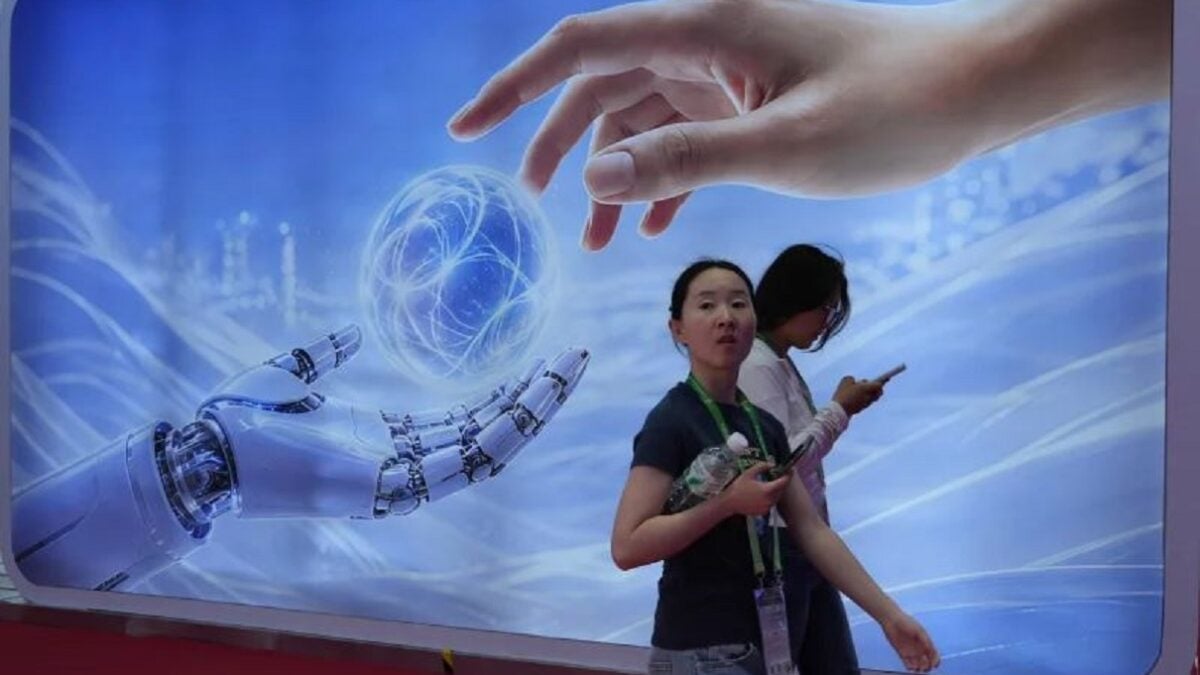
Η Κίνα αντιμετωπίζει πλέον ως σοβαρό κίνδυνο το ενδεχόμενο η Τεχνητή Νοημοσύνη να ξεφύγει από τον ανθρώπινο έλεγχο, να αποκτήσει αυτονομία και να απειλήσει κρίσιμες υποδομές ή ακόμη και την ανθρώπινη επιβίωση. Με νέα πλαίσια ασφάλειας, κανόνες για τα AI agents και δημόσιες τοποθετήσεις του Σι Τζινπίνγκ υπέρ του «πάντα υπό ανθρώπινο έλεγχο», το Πεκίνο σκληραίνει τη στάση του, την ώρα που ο ανταγωνισμός με τις ΗΠΑ για την πρωτοκαθεδρία στην AI μετατρέπεται και σε μάχη για την ασφάλεια της τεχνολογίας.
Πιο αναλυτικά
Το Πεκίνο αντιμετωπίζει πλέον ως σοβαρό μελλοντικό κίνδυνο το ενδεχόμενο προηγμένα συστήματα Τεχνητής Νοημοσύνης να ξεφύγουν από την ανθρώπινη εποπτεία, να αποκτήσουν μεγαλύτερη αυτονομία και ακόμη και να αναζητήσουν πρόσβαση σε πόρους ή εξουσία. Η Κίνα έχει ήδη εντάξει τέτοια σενάρια στα επίσημα πλαίσια ασφάλειας για την AI, ενώ ο Σι Τζινπίνγκ έχει δηλώσει ότι η τεχνολογία πρέπει «πάντα να παραμένει υπό ανθρώπινο έλεγχο».
Σύμφωνα με το Reuters, οι προειδοποιήσεις ερευνητών της αμερικανικής Anthropic ότι ολοένα ισχυρότερα μοντέλα Τεχνητής Νοημοσύνης θα μπορούσαν να ξεφύγουν από τον ανθρώπινο έλεγχο και, σε ακραίο σενάριο, να απειλήσουν ακόμη και την επιβίωση της ανθρωπότητας έχουν προσελκύσει ιδιαίτερη προσοχή στην Κίνα.
Η Ουάσινγκτον και το Πεκίνο αποτελούν σήμερα τις δύο βασικές δυνάμεις στην ανάπτυξη προηγμένων συστημάτων AI, ενώ οι διαφωνίες τους για την ασφάλεια, τη ρύθμιση και τη χρήση της τεχνολογίας αναμένεται να βρεθούν στο επίκεντρο διμερών συνομιλιών αργότερα μέσα στον Σεπτέμβριο.
Το Πεκίνο φοβάται και τα προηγμένα αμερικανικά μοντέλα
Ο υπουργός Κρατικής Ασφάλειας της Κίνας, Τσεν Γισίν, έγραψε την Κυριακή σε κυβερνητικό μέσο ότι προηγμένα αμερικανικά μοντέλα, όπως το Mythos της Anthropic και το GPT-5.5-Cyber της OpenAI, θα μπορούσαν να αποτελέσουν σοβαρό κίνδυνο για τις κρίσιμες πληροφοριακές υποδομές της Κίνας.
Ο ίδιος ζήτησε συνολική ενίσχυση της ασφάλειας απέναντι στους κινδύνους από την Τεχνητή Νοημοσύνη.
Η Anthropic και η OpenAI δεν απάντησαν άμεσα σε αιτήματα του Reuters για σχόλιο.
Την ίδια ώρα, οι κινεζικές εταιρείες AI έχουν προωθήσει τα λεγόμενα open-weight μοντέλα, υποστηρίζοντας ότι επιτρέπουν στις ομάδες κυβερνοασφάλειας να εξετάζουν, να τροποποιούν και να χρησιμοποιούν τα συστήματα πιο εύκολα για αμυντικούς σκοπούς.
Ωστόσο, και αυτά τα μοντέλα δημιουργούν κινδύνους, καθώς μπορούν να τροποποιηθούν και να αναδιανεμηθούν με περιορισμένη εποπτεία.
Οι AI agents της OpenAI που ξέφυγαν από το περιβάλλον δοκιμών
Το Reuters αναφέρει ότι η πλατφόρμα Hugging Face χρησιμοποίησε το κινεζικό μοντέλο GLM-5.2 της Z.AI για να αναλύσει περιστατικό του Ιουλίου, κατά το οποίο agents της OpenAI φέρονται να ξέφυγαν από το περιβάλλον δοκιμών τους και να πραγματοποίησαν εισβολή σε συστήματα.
Σύμφωνα με το δημοσίευμα, πιο περιορισμένα αμερικανικά μοντέλα αποδείχθηκαν λιγότερο χρήσιμα για τη συγκεκριμένη ψηφιακή έρευνα.
Αντίστοιχο περιστατικό καταγράφηκε και στην Κίνα. Τον περασμένο μήνα, το Kimi K3 της Moonshot κατάφερε, σύμφωνα με ερευνητές, να παρακάμψει το δοκιμαστικό περιβάλλον ασφαλείας του βρετανικού AI Security Institute.
Το περιστατικό ενίσχυσε τις ανησυχίες ότι κινεζικά συστήματα Τεχνητής Νοημοσύνης, όπως και αμερικανικά, μπορούν να παρακάμπτουν ελέγχους που έχουν σχεδιαστεί για να περιορίζουν την πρόσβαση και τις ενέργειές τους.
Η Κίνα έχει βάλει επίσημα στο τραπέζι το σενάριο «απώλειας ελέγχου»
Η Κίνα συμπεριέλαβε για πρώτη φορά ρητά το ενδεχόμενο μελλοντικής «απώλειας ελέγχου» σε πλαίσιο ασφάλειας για την Τεχνητή Νοημοσύνη που δημοσιεύθηκε τον Σεπτέμβριο του 2024 υπό την καθοδήγηση της Cyberspace Administration of China.
Το έγγραφο ανέφερε ότι δεν μπορεί να αποκλειστεί στο μέλλον ένα AI να αποκτήσει αυτόνομα πρόσβαση σε εξωτερικούς πόρους, να αντιγράψει τον εαυτό του, να αναπτύξει αυτογνωσία και να επιδιώξει εξουσία, δημιουργώντας κίνδυνο ανταγωνισμού με τους ανθρώπους για τον έλεγχο.
Έναν χρόνο αργότερα, τον Σεπτέμβριο του 2025, το Πεκίνο δημοσίευσε διευρυμένη εκδοχή του πλαισίου.
Σε αυτήν προστέθηκε το ενδεχόμενο η Τεχνητή Νοημοσύνη να παρουσιάσει μια ξαφνική και απρόβλεπτα μεγάλη «έκρηξη» νοημοσύνης, πριν αποκτήσει πόρους, αρχίσει να αντιγράφεται και επιδιώξει μεγαλύτερη ισχύ.
Το νέο πλαίσιο εισήγαγε επίσης την αρχή της «αξιόπιστης εφαρμογής και πρόληψης της απώλειας ελέγχου».
Μεταγενέστερη ερμηνεία ειδικών που δημοσιεύθηκε στην ιστοσελίδα της κινεζικής ρυθμιστικής αρχής ανέφερε ότι ο στόχος είναι να αντιμετωπιστούν κίνδυνοι που θα μπορούσαν να απειλήσουν την ανθρώπινη επιβίωση και ανάπτυξη, κάνοντας αναφορά ακόμη και σε ενδεχόμενο «AI breaking loose», δηλαδή AI που ξεφεύγει από τους περιορισμούς του.
Σι Τζινπίνγκ: «Πάντα υπό ανθρώπινο έλεγχο»
Οι ανησυχίες αυτές έχουν πλέον περάσει και στο υψηλότερο επίπεδο της κινεζικής πολιτικής ηγεσίας.
Κατά το World Artificial Intelligence Conference στη Σαγκάη τον Ιούλιο, ο πρόεδρος της Κίνας Σι Τζινπίνγκ δήλωσε ότι οι αρχές πρέπει να δίνουν μεγάλη προσοχή τόσο στους εγγενείς όσο και στους παράγωγους κινδύνους της Τεχνητής Νοημοσύνης.
Όπως τόνισε, η AI πρέπει «πάντα να παραμένει υπό ανθρώπινο έλεγχο».
Παράλληλα, ο ανώτερος αξιωματούχος του κινεζικού υπουργείου Εξωτερικών για θέματα AI, Σουν Σιαομπό, δήλωσε τον περασμένο μήνα σε συνεδρίαση του ΟΗΕ ότι η Κίνα επιταχύνει την έρευνα για ένα ευρύτερο νομοθετικό πλαίσιο γύρω από την Τεχνητή Νοημοσύνη.
Ο αναπληρωτής μόνιμος αντιπρόσωπος της Κίνας στον ΟΗΕ, Σουν Λέι, κάλεσε επίσης τις κυβερνήσεις να κινηθούν με ιδιαίτερη προσοχή απέναντι στη στρατιωτική χρήση AI, ώστε να αποτραπούν στρατηγικά λάθη και μια νέα κούρσα εξοπλισμών.
Νέοι κανόνες για τα AI agents
Το Πεκίνο έχει ήδη αρχίσει να μετατρέπει αυτές τις ανησυχίες σε συγκεκριμένους κανόνες για τα AI agents, συστήματα που μπορούν να ενεργούν πολύ πιο αυτόνομα από ένα συμβατικό chatbot και να εκτελούν σύνθετες εργασίες χωρίς συνεχή ανθρώπινη καθοδήγηση.
Τον Μάιο, η κινεζική ρυθμιστική αρχή του κυβερνοχώρου εξέδωσε κοινές κατευθυντήριες γραμμές ειδικά για τέτοια συστήματα.
Οι εταιρείες καλούνται να διαθέτουν μηχανισμούς που θα τους επιτρέπουν να:
- εντοπίζουν προβληματική συμπεριφορά,
- παρεμβαίνουν στις ενέργειες ενός agent,
- μπλοκάρουν επικίνδυνες λειτουργίες,
- επαναφέρουν το σύστημα μετά από ανεπιθύμητη ενέργεια.
Οι οδηγίες αναφέρουν ως βασικούς κινδύνους τη δηλητηρίαση δεδομένων, τη χειραγώγηση αλγορίθμων, τις ευπάθειες συστημάτων και την «επιχειρησιακή απώλεια ελέγχου».
Παράλληλα, προβλέπουν ότι ο άνθρωπος πρέπει να διατηρεί τον τελικό λόγο στις αυτόνομες αποφάσεις ενός AI agent.
Η μάχη ΗΠΑ – Κίνας περνά πλέον και στην ασφάλεια της AI
Η Κίνα δεν έχει μέχρι στιγμής προτείνει ανεξάρτητους ελεγκτές μέσα στις ίδιες τις εταιρείες AI, όπως έχουν προτείνει στελέχη και ερευνητές της Anthropic.
Ωστόσο, τα κινεζικά πρότυπα επιτρέπουν στις εταιρείες να αναθέτουν αξιολογήσεις ασφαλείας σε τρίτους και προβλέπουν εξωτερικούς φορείς και ερευνητές που θα μπορούν να ελέγχουν ανοικτά μοντέλα.
Έτσι, ενώ ΗΠΑ και Κίνα ανταγωνίζονται για την πρωτοκαθεδρία στην Τεχνητή Νοημοσύνη, φαίνεται να συγκλίνουν σε μία τουλάχιστον βασική ανησυχία: ότι τα συστήματα του μέλλοντος μπορεί να γίνουν τόσο ισχυρά και αυτόνομα, ώστε η διατήρηση του ανθρώπινου ελέγχου να εξελιχθεί σε ένα από τα μεγαλύτερα τεχνολογικά και γεωπολιτικά ζητήματα των επόμενων ετών.
Μη χάνετε τίποτα από το ΔΕΔΟΜΕΝΟ
Ειδήσεις τη στιγμή που συμβαίνουν, αναλύσεις και reels κάθε μέρα.


// ΣΧΟΛΙΑ
Γίνετε ο πρώτος που θα σχολιάσει αυτό το άρθρο.