Politico: Εκατοντάδες συσκευές παρέμεναν συνδεδεμένες μετά την κυβερνοεπίθεση σε γαλλικά σούπερ μάρκετ
Οι γαλλικές και γερμανικές αρχές προειδοποιούν ότι οι επιθέσεις πιθανότατα συνεχίζονται, ενώ οι ειδικοί συνδέουν το περιστατικό με παρωχημένες πρακτικές κυβερνοασφάλειας
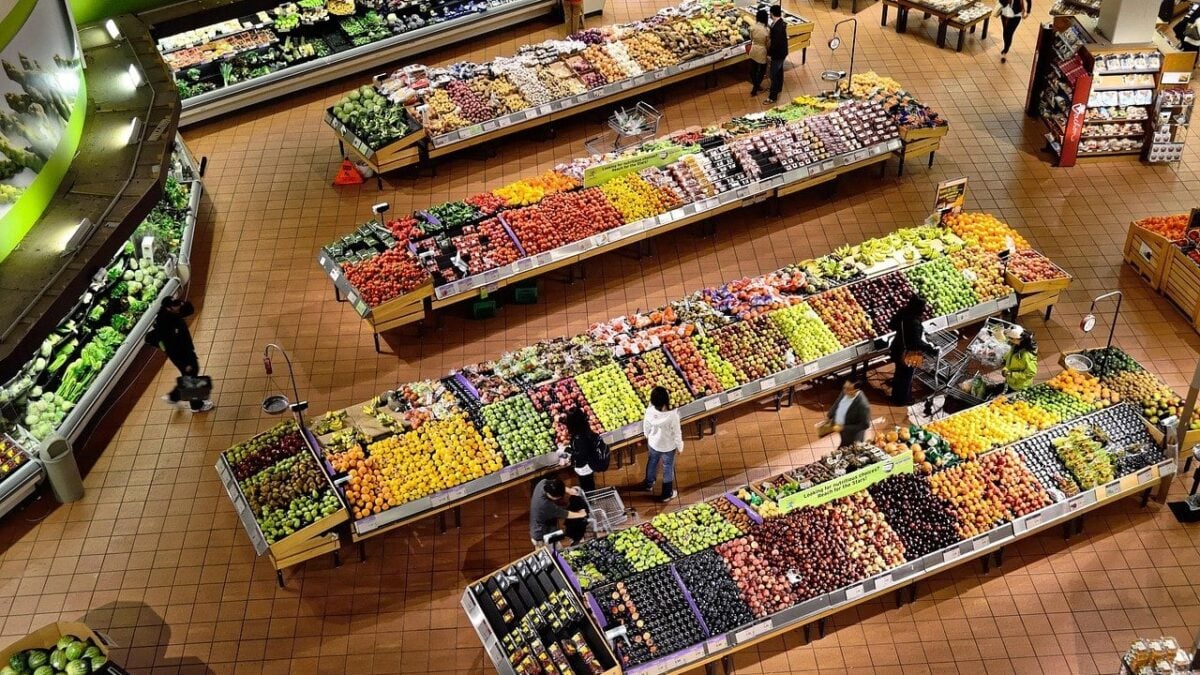
Εκατοντάδες συσκευές εξακολουθούσαν να είναι συνδεδεμένες στο διαδίκτυο μετά την κυβερνοεπίθεση που έπληξε ψυγεία σε γαλλικά σούπερ μάρκετ, σύμφωνα με την ελληνική υπηρεσία κυβερνοασφάλειας και έναν κλαδικό ιχνηλάτη, όπως γράφει το Politico Europe. Οι επιθέσεις ανέδειξαν κυρίως τους κινδύνους από παρωχημένες πρακτικές κυβερνοασφάλειας και όχι τα σενάρια ανεξέλεγκτης τεχνητής νοημοσύνης.
Οι γαλλικές και γερμανικές αρχές κυβερνοασφάλειας προειδοποίησαν ότι οι επιθέσεις πιθανότατα βρίσκονταν ακόμη σε εξέλιξη. Ο Άμιρ Πρέμινγκερ, επικεφαλής τεχνολογίας στην εταιρεία κυβερνοασφάλειας Claroty, ανέφερε επίσης ότι υπήρχαν ακόμη εκτεθειμένες συσκευές, αν και ο αριθμός τους μειωνόταν και δεν ήταν όλες κατ’ ανάγκη ευάλωτες. Άλλη ερευνητική ομάδα διαπίστωσε σημαντική μείωση στον αριθμό των εκτεθειμένων συσκευών της Danfoss.
Η επίθεση στα γαλλικά σούπερ μάρκετ
Η κυβερνοεπίθεση της περασμένης εβδομάδας έπληξε εκατοντάδες ψυγεία σε γαλλικά σούπερ μάρκετ, αναγκάζοντας λιανεμπόρους να πετάξουν τρόφιμα που είχαν ξεπαγώσει και γάλα που είχε χαλάσει. Οι δράστες, η ταυτότητα και τα κίνητρα των οποίων παραμένουν άγνωστα, παραβίασαν ψηφιακά συστήματα και αύξησαν εξ αποστάσεως τη θερμοκρασία στα ψυγεία, μεταξύ άλλων σε καταστήματα των αλυσίδων Ιντερμαρσέ και Καρφούρ.
Ο πρωθυπουργός της Γαλλίας, Σεμπαστιάν Λεκορνί, διαχειρίστηκε προσωπικά τις συνέπειες της επίθεσης, η οποία οδήγησε σε συντονισμό και ανταλλαγή πληροφοριών σε επίπεδο Ευρωπαϊκής Ένωσης. Ένας ειδικός κυβερνοασφάλειας που συνεργάζεται με το γραφείο του Λεκορνί δήλωσε ότι η γαλλική κυβέρνηση πραγματοποίησε συναντήσεις για να χαρτογραφήσει τους πιθανούς κινδύνους και σε άλλους τομείς.
«Βρισκόμαστε στη μέση της εκστρατείας για τον εμβολιασμό κατά της γρίπης», ανέφερε ο ειδικός, παραπέμποντας στην αποθήκευση εμβολίων, η οποία επίσης βασίζεται σε συστήματα ελέγχου θερμοκρασίας. Ωστόσο, δεν έχουν καταγραφεί αντίστοιχες επιθέσεις σε αυτά τα συστήματα.
Την ίδια εβδομάδα σημειώθηκαν άσχετα περιστατικά κυβερνοασφάλειας σε σούπερ μάρκετ στην Ολλανδία και το Βέλγιο, με περιορισμένες επιπτώσεις. «Δείχνουν πόσο μεγάλη είναι η εξάρτησή μας από την τεχνολογία πληροφορικής και τα δικτυακά συστήματα στην αλυσίδα εφοδιασμού τροφίμων», δήλωσε στο Politico ο Ολλανδός υπουργός Ασφάλειας Τροφίμων, Σίλβιο Έρκενς.
Παρωχημένες πρακτικές και ευάλωτα συστήματα
Οι ειδικοί εκτιμούν ότι οι δράστες της επίθεσης στη Γαλλία πιθανότατα χρησιμοποίησαν παραδοσιακές μεθόδους, εκμεταλλευόμενοι συσκευές που ήταν χωρίς λόγο συνδεδεμένες στο διαδίκτυο. Η σύνδεση τέτοιων συσκευών με αυτόν τον τρόπο είναι «μια παλιομοδίτικη κακή πρακτική», δήλωσε ο Πρέμινγκερ. Η Claroty είχε εντοπίσει αδυναμία σε λογισμικό προϊόντος της Danfoss, εταιρείας που κατασκευάζει συστήματα ψύξης και τα προϊόντα της οποίας αποτέλεσαν στόχο. Η Danfoss διόρθωσε την αδυναμία το 2025.
Η επίθεση ήταν, σύμφωνα με τον Φέρντιναντ Γκέρινγκερ, επικεφαλής για τις υβριδικές απειλές στην FTI Consulting, «τυπικό παράδειγμα» του πώς «ενέργειες δολιοφθοράς χαμηλού προφίλ με τη χρήση κυβερνομέσων μπορούν να επηρεάσουν κρίσιμες προμήθειες για την κοινωνία». Το Politico τη χαρακτηρίζει ως πιθανώς την πιο σημαντική κυβερνοεπίθεση στην Ευρωπαϊκή Ένωση φέτος, λόγω των άμεσων και σοβαρών συνεπειών της.
Τα περιστατικά επαναφέρουν το διαχρονικό πρόβλημα της επιχειρησιακής τεχνολογίας: βιομηχανικές συσκευές με φυσική λειτουργία, όπως τα συστήματα ψύξης. Σε κρίσιμους τομείς υπάρχουν πολλές τέτοιες συσκευές που είναι παλιές, ανεπαρκώς προστατευμένες ή χωρίς λόγο συνδεδεμένες στο διαδίκτυο. Παρά τη σημασία τους, συχνά είναι άγνωστες ή παραμελημένες.
Η επισιτιστική ασφάλεια υπό πίεση
Η ασφάλεια τροφίμων στην Ευρώπη αντιμετωπίζει ήδη σημαντικές πιέσεις λόγω γεωπολιτικής αβεβαιότητας και κλιματικής αλλαγής. Οι συνεχιζόμενες διαταραχές στα Στενά του Ορμούζ αυξάνουν τις τιμές καυσίμων και λιπασμάτων, ενώ οι αγρότες αντιμετωπίζουν τις συνέπειες της ακραίας ξηρασίας, η οποία έχει μειώσει τις αποδόσεις σε πολλές περιοχές της Ευρώπης. Στην κατάσταση προστίθεται ο αποκλεισμός της Μαύρης Θάλασσας, που ενισχύει την άνοδο των διεθνών τιμών τροφίμων.
«Είναι πολύ σοβαρό ότι κυβερνοεγκληματίες επιτίθενται στα συστήματα τροφίμων μας», δήλωσε η Έλσε Χρούν, γενική διευθύντρια της εμπορικής ένωσης Independent Retail Europe. Τόνισε, ωστόσο, ότι οι εφοδιαστικές αλυσίδες τροφίμων είναι ανθεκτικές, γεγονός που μειώνει την πιθανότητα να τεθεί σε κίνδυνο η τροφοδοσία των καταναλωτών. Για τους λιανεμπόρους, όμως, που λειτουργούν με πολύ μικρά περιθώρια κέρδους, τέτοιες επιθέσεις αποτελούν ήδη «μεγάλο πλήγμα».
Η τεχνητή νοημοσύνη επιταχύνει τις επιθέσεις
Η ευρεία διάδοση προηγμένων μοντέλων τεχνητής νοημοσύνης έχει κάνει τις κυβερνοεπιθέσεις ταχύτερες και ευκολότερο να επαναληφθούν. Η Claroty ανέφερε ότι αναπαρήγαγε τις αρχικές αδυναμίες στα προϊόντα της Danfoss σε 28 λεπτά, με κόστος 6 δολάρια. Σε γενικές γραμμές, η τεχνητή νοημοσύνη διευκολύνει την εκτέλεση πολλών ειδών επιθέσεων και επιτρέπει στους δράστες να εκμεταλλεύονται γρηγορότερα αδυναμίες λογισμικού.
Το κίνητρο για την επίθεση στα γαλλικά σούπερ μάρκετ παραμένει άγνωστο και δεν αναφέρθηκε απόπειρα εκβιασμού. Το περιστατικό σημειώθηκε καθώς η Ρωσία εντείνει την εκστρατεία υβριδικού πολέμου κατά της Ευρώπης, ενώ ανώτεροι αξιωματούχοι της ΕΕ και Ευρωπαίοι ηγέτες έχουν προειδοποιήσει επανειλημμένα ότι η Μόσχα θα μπορούσε να χρησιμοποιήσει κυβερνοεπιθέσεις για να διαταράξει υπηρεσίες στην πραγματική ζωή. Στόχοι επιθέσεων με τη βοήθεια τεχνητής νοημοσύνης θα μπορούσαν να είναι, πέρα από την τροφοδοσία, οι τράπεζες, τα νοσοκομεία και η λειτουργία του ίδιου του διαδικτύου.
Οι ειδικοί διαχωρίζουν αυτούς τους κινδύνους, που αφορούν ανθρώπους οι οποίοι χρησιμοποιούν τεχνητή νοημοσύνη, από τα σενάρια επιστημονικής φαντασίας των λεγόμενων «καταστροφολόγων της τεχνητής νοημοσύνης», σύμφωνα με τα οποία τα ίδια τα συστήματα αποκτούν κίνητρα και τη δυνατότητα να αφανίσουν την ανθρωπότητα.
Οι ειδικοί στην ψηφιακή ασφάλεια, μεταξύ αυτών και η εσωτερική ομάδα κυβερνοασφάλειας της ΕΕ, χρησιμοποιούν επίσης τεχνητή νοημοσύνη για την άμυνα. Δεν αποτελεί, ωστόσο, πανάκεια, δήλωσε ο Ρεμί Ενζολρά, επικεφαλής τεχνολογίας στη Splunk, εταιρεία του ομίλου Cisco. Οι κρίσιμοι κλάδοι πρέπει να σταματήσουν να «βλέπουν την τεχνητή νοημοσύνη ως ένα μαγικό εργαλείο που θα λύσει τα πάντα και να επιστρέψουν στα βασικά», είπε.
Η ΕΕ έχει θεσπίσει νόμους με στόχο να υποχρεώσει τους κρίσιμους κλάδους και τους κατασκευαστές προϊόντων να τηρούν τις βασικές απαιτήσεις ασφάλειας. Η Γαλλία, για παράδειγμα, καθυστερεί στην εφαρμογή των σχετικών εθνικών κανονισμών, ενώ υπάρχουν λίγα άλλα κίνητρα για τις εταιρείες ώστε να προχωρήσουν σε αυτή τη δύσκολη και δαπανηρή εργασία. Οι εικόνες από άδεια ράφια στα σούπερ μάρκετ, ωστόσο, θα μπορούσαν να λειτουργήσουν ως κίνητρο. «Θα πρέπει να αποτελέσει ένα είδος καμπανάκι κινδύνου», δήλωσε ο Ενζολρά.
Στο ρεπορτάζ συνέβαλε ο Εμίλ Μαρζόλφ.
Μη χάνετε τίποτα από το ΔΕΔΟΜΕΝΟ
Ειδήσεις τη στιγμή που συμβαίνουν, αναλύσεις και reels κάθε μέρα.
// ΣΧΟΛΙΑ
Γίνετε ο πρώτος που θα σχολιάσει αυτό το άρθρο.