Cyber Greece 2026: Οι υβριδικές απειλές και οι νέες προκλήσεις στην κυβερνοασφάλεια
Ο Νικήτας Κλαδάκης παρουσίασε το IRMS, με στόχο να γίνει ελληνικό, ευρωπαϊκό και διεθνές πρότυπο, ενώ ειδικοί ανέδειξαν τις επιθέσεις με ΤΝ και τα κενά συντονισμού στην άμυνα
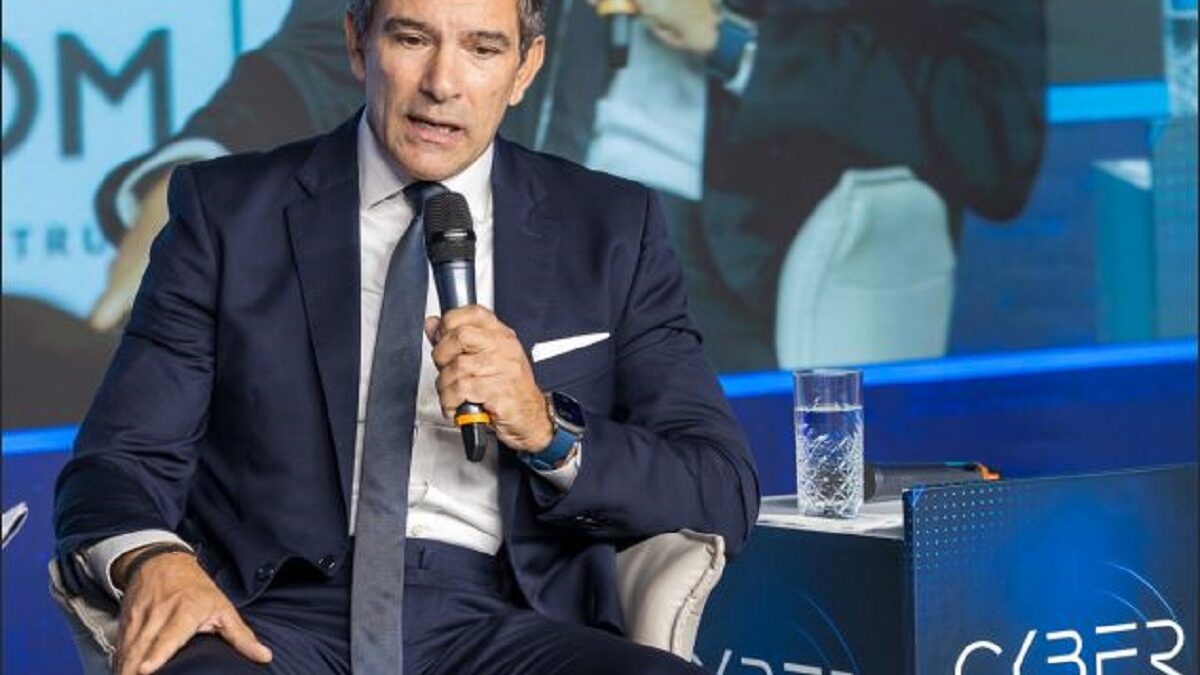
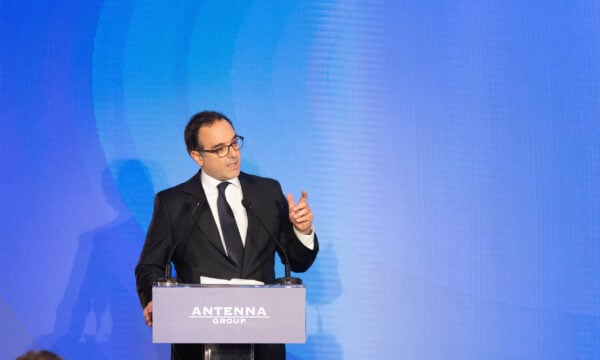
Ο Νικήτας Κλαδάκης, Γενικός Διευθυντής της ADACOM, ανέλυσε πώς αντιμετωπίζουν σήμερα οι οργανισμοί τις κυβερνοεπιθέσεις. Η ομιλία του έγινε στην ενότητα Α «Ψηφιακά εργαλεία αιχμής: Αυτονομία, διακυβέρνηση και οι τεχνολογικές απαντήσεις στις απειλές» του 6ου Cyber Greece 2026, το οποίο διοργανώνουν από κοινού η Next is Now και η Dome Consulting.
Του Κωνσταντίνου Νικολόπουλου
Ο κ. Κλαδάκης παρουσίασε το IRMS, τη νέα προσέγγιση που χρειάζεται να υιοθετήσουν οι οργανισμοί για να θωρακιστούν απέναντι στις αναδυόμενες απειλές. «Το IRMS είναι ένα πολύ σημαντικό εργαλείο, ένα “όπλο”, που ευελπιστούμε να βγει προς τα έξω, γιατί έχουμε πάρει την πρώτη αποδοχή για να γίνει ελληνικό, ευρωπαϊκό και στη συνέχεια διεθνές πρότυπο».
Στις δυνατότητες της Τεχνητής Νοημοσύνης και στη χρήση της σε κυβερνοεπιθέσεις αναφέρθηκε ο Νικήτας Κλαδάκης. Έφερε ως παράδειγμα επιθέσεις με τη συνδρομή AI και ξεχώρισε εκείνη που δέχτηκε η Αυστραλία από AI Agent, με λήψη στοιχείων και στατιστικών από τις υπηρεσίες Υγείας της χώρας. «Μπαίνουμε σε μια εποχή που το ΑΙ έχει πρωταγωνιστικό ρόλο», δήλωσε ο Γενικός Διευθυντής της ADACOM.
Για τις υβριδικές απειλές που αντιμετωπίζουν πλέον οι επιχειρήσεις μίλησε ο Κωνσταντίνος Μπαχάς, Principal Presales Manager / Principal Product Manager for Enterprise Solutions στη Netcompany SEΕ.
«Σίγουρα οι επιχειρήσεις έχουν κάνει σημαντικά βήματα σε ότι αφορά την ενίσχυση και αναβάθμιση σε ότι αφορά τις ψηφιακές απειλές και την κυβερνοασφάλεια… Παρόλα αυτά, υπό το πρίσμα των υβριδικών απειλών, αν δεν υπάρχει ένας κεντρικός εγκέφαλος ο οποίος να μπορεί να ενώσει τα κομμάτια μεταξύ των διαφορετικών επιπέδων, επί της ουσίας παράγουμε δεδομένα, αλλά δεν παράγουμε την κατάλληλη άμυνα. Αυτό είναι και το κενό που εκμεταλλεύεται σήμερα ο επιτιθέμενος», υπογράμμισε ο Κωνσταντίνος Μπαχάς.
Οι εθνικές αρχές κυβερνοασφάλειας
Η Δήμητρα Λιβέρη, Head of Resilience of Critical Sectors Unit στον European Union Agency for Cybersecurity (ENISA), περιέγραψε την αποστολή του οργανισμού. Όπως επισήμανε, ο ENISA είναι ο ευρωπαϊκός φορέας για την κυβερνοασφάλεια, με έδρα του την Ελλάδα και τις Βρυξέλλες.
«Ο ENISA είναι ο Οργανισμός ο οποίος είναι υπεύθυνος να βοηθά και να υποστηρίζει τις Εθνικές Αρχές Κυβερνοασφάλειας για να μπορέσουν να μεταφέρουν σε εθνικό πλαίσιο, όλους τους κανονισμούς, όλη τη νομοθεσία που έχει σχέση με την κυβερνοασφάλεια, αλλά και στο τέλος να μπορέσει να βοηθήσει την κοινότητα να τους εφαρμόσει», ανέφερε η κ. Λιβέρη. Πρόσθεσε ότι έχει πλέον διαμορφωθεί ένα αρκετά σαφές κανονιστικό πλαίσιο, το οποίο καλύπτει όλες τις κρίσιμες πληροφοριακές υποδομές.
Η τεχνητή νοημοσύνη στην κυβερνοασφάλεια
Την επίδραση της ΤΝ στην κυβερνοασφάλεια ανέλυσε ο Χρήστος Ξενάκης, καθηγητής στο Τμήμα Ψηφιακών Συστημάτων του Πανεπιστημίου Πειραιώς και διευθυντής του Προγράμματος Μεταπτυχιακών Σπουδών «Κυβερνοασφάλεια και Τεχνολογίες Τεχνητής Νοημοσύνης». Όπως σημείωσε, η συμπίεση του χρόνου είναι χαρακτηριστική: η ΤΝ δρα ως επιταχυντής.
«Τα πράγματα με το ΑΙ τρέχουν πολύ πιο γρήγορα. Όταν πριν από 2-3 χρόνια εκπαίδευαν στις ΗΠΑ τα μεγάλα γλωσσικά μοντέλα, μία από τις πρώτες πηγές που χρησιμοποίησαν ήταν τα δεδομένα του cybersecurity. Και αυτό έγινε γιατί είχαμε πάρα πολύ δομημένη πληροφορία. Συνεπώς η πληροφορία αυτή έδωσε τρομερές δυνατότητες στα μοντέλα στον χώρο της κυβερνοασφάλειας και σήμερα τα μοντέλα αυτά μπορούν να ανακαλύπτουν ευπάθειες μηδενικής γνώσης, δηλαδή πράγματα που δεν τα γνωρίζαμε».
Για τη θέση που έχει η κυβερνοασφάλεια στους χρηματοπιστωτικούς οργανισμούς μίλησε η Ιόλη Γιαννακοπούλου, Senior Security Services Administrator στην Εθνική Τράπεζα.
«Η αλήθεια είναι ότι σε έναν χρηματοπιστωτικό οργανισμό δεν είμαστε απαλλαγμένοι από το ΟΤ(Λειτουργική Τεχνολογία). Αν σκεφτούμε την ηλεκτροδότηση ή την ψύξη ενός data center καταλαβαίνουμε ότι είναι υπηρεσίες που αν σταματήσουν να λειτουργούν μας είναι το ίδιο καίριες με το αν είχαμε μία κυβερνοεπίθεση στις εφαρμογές μας», δήλωσε η κ. Γιαννακοπούλου. Όπως ανέφερε, το κενό που εντοπίζεται αφορά την οργάνωση και όχι την τεχνολογία.
Τα παλιά μοντέλα άμυνας δεν είναι πλέον αποτελεσματικά
Ο Δημήτρης Κοντίνος, BoD Technology της BRIGHT GROUP, μίλησε για την ενίσχυση της κυβερνοασφάλειας με τη χρήση AI Agents.
«Το βασικό θέμα που έχουμε να αντιμετωπίσουμε είναι, όπως ειπώθηκε και πριν, η ταχύτητα. Δηλαδή, πλέον οι κυβερνοεπιθέσεις γίνονται με χρήση AI agents, επιτιθέμενων δηλαδή agents, μέσα σε λίγα δευτερόλεπτα. Άρα, τα παραδοσιακά μοντέλα, στέλνοντας ένα alert…δεν υπάρχει πια για να δουλέψει. Άρα, πρέπει να κάνουμε πολλά πράγματα. Δεν είναι ότι υπάρχει μία απάντηση, δεν θα βάλουμε έναν AI agent και λύσαμε το πρόβλημα», τόνισε ο κ. Κοντίνος.
Όπως συμπλήρωσε, τα σημερινά δεδομένα καθιστούν αναγκαία την οργάνωση, πριν από οτιδήποτε άλλο, των συστημάτων και της πληροφορίας μας, ώστε να αξιοποιούμε AI agents και να διασφαλίζουμε τον οργανισμό.
Τα βασικά χαρακτηριστικά που χρειάζεται πλέον ένας οργανισμός για να διαχειρίζεται και να αντιμετωπίζει κυβερνοεπιθέσεις παρουσίασε ο Κωνσταντίνος Παπαπαναγιώτου, Senior Customer Success Director στη Neurosoft.
«Σίγουρα δεν μπορούμε να αντιμετωπίσουμε νέες απειλές με τα παραδοσιακά συστήματα και εργαλεία τα οποία έχουμε… Πλέον δεν μιλάμε για ανθρώπους οι οποίοι προσλαμβάνουν hackers για να επιτεθούν οργανωμένα κάπου. Μιλάμε για hackers οι οποίοι, δημιουργούν agents και οι agents επιτίθενται, ή μιλάμε για συστήματα τεχνητής νοημοσύνης που αυτόνομα πλέον αποφασίζουν και επιτίθενται. Άρα, εντελώς καινούριο τοπίο, το οποίο απαιτεί σίγουρα τεχνολογία, που να μπορεί να ανταποκριθεί σε αυτό», σημείωσε ο κ. Παπαπαναγιώτου.
Τον ρυθμό με τον οποίο εκδηλώνονται πλέον οι κυβερνοεπιθέσεις ανέδειξε στην παρέμβασή του ο Νίκος Τσαγκαράκης, CEO της Census.
«Η Τεχνητή Νοημοσύνη, αυτό το οποίο έχει φέρει σε σχέση με το παρελθόν, είναι το γεγονός ότι, εκεί που υπήρχε ένα state actor ο οποίος ήταν έβλεπε μια υποδομή στην οποία έπρεπε να κάνει επιθέσεις και είχε 10 υποσυστήματα, για αυτά έπρεπε να βρει αδυναμίες οι οποίες να τις κάνει exploit. Και θα του έπαιρνε έναν μήνα. Σήμερα μπορεί να του πάρει μια μέρα ή τρεις ώρες.Οπότε αυτό που φέρνει είναι ταχύτητα», τόνισε ο κ. Τσαγκαράκης.
Εποπτεία
Την προστασία των κρίσιμων τεχνολογικών υποδομών ανέλυσε ο Ηρακλής Μαθιόπουλος, EVP of Assurance & DFIR στην OBRELA.
«Η αυτονομία είναι αναγκαία, αλλά μέχρι ενός ορίου. Για να οργανώσουμε την άμυνά μας, την agentic, την αυτόνομη άμυνά μας, πρέπει να έχουμε ένα πλαίσιο το οποίο να μπορούμε να το κάνουμε governed, να μπορούμε να εποπτεύσουμε τον τρόπο άμυνάς μας. Είμαστε αναγκασμένοι να παρέχουμε την αυτονομία, στους αμυνόμενους agents, οι επιτιθέμενοι χρησιμοποιούν ακριβώς τον ίδιο τρόπο».
Τον συντονισμό της ενότητας «Ψηφιακά εργαλεία αιχμής: Αυτονομία, διακυβέρνηση και οι τεχνολογικές απαντήσεις στις απειλές» ανέλαβε η Μαριάνα Πυργιώτη, Co-founder της Dome Consulting Firm και Communication Expert.
Το Cyber Greece 2026 «Υβριδικές Απειλές: Το νέο τοπίο» διεξάγεται σήμερα (21/10) στην Αίγλη Ζαππείου, με συνδιοργανώτριες τις Next is Now και Dome Consulting. Η διοργάνωση τελεί υπό την αιγίδα του Υπουργείου Ψηφιακής Διακυβέρνησης και Τεχνικής Νοημοσύνης, του Υπουργείου Προστασίας του Πολίτη, του Υπουργείου Κλιματικής Κρίσης και Πολιτικής Προστασίας, καθώς και της Εθνικής Αρχής Κυβερνοασφάλειας, ενώ έχει την ευρεία υποστήριξη κορυφαίων επιχειρήσεων και οργανισμών της αγοράς. Diamond χορηγός είναι η Εθνική Τράπεζα και Platinum χορηγοί οι OBRELA και BRIGHT GROUP. Χορηγοί Golden είναι οι ADACOM και inDigital, ενώ στη βαθμίδα Silver βρίσκονται οι HUAWEI, NEUROSOFT και Netcompany. Χορηγοί της εκδήλωσης είναι επίσης οι Τ, ΑΔΜΗΕ, Olympios, EFAGROUP και Cognyte LUMINAR, ενώ υποστήριξη παρέχει και η ΕΥΔΑΠ. Την επικοινωνιακή κάλυψη και προβολή έχουν αναλάβει οι realfm97.8, Realnews, Real.gr, ENIKOS και enikonomia.gr. Το CYBER GREECE έχει εδραιωθεί ως ένας από τους σημαντικότερους θεσμούς στην Ελλάδα για την ασφάλεια στον ψηφιακό χώρο.
Μη χάνετε τίποτα από το ΔΕΔΟΜΕΝΟ
Ειδήσεις τη στιγμή που συμβαίνουν, αναλύσεις και reels κάθε μέρα.
// ΣΧΟΛΙΑ
Γίνετε ο πρώτος που θα σχολιάσει αυτό το άρθρο.