Χρυσοχοΐδης και Παπαστεργίου για τις υβριδικές απειλές: Επαγρύπνηση και προστασία κρίσιμων υποδομών
Στο συνέδριο Cyber Greece οι υπουργοί συνέδεσαν κυβερνοεπιθέσεις, σαμποτάζ και παραπληροφόρηση, δίνοντας έμφαση στον συντονισμό δημόσιου και ιδιωτικού τομέα και στην έγκαιρη αναγνώριση κινδύνων
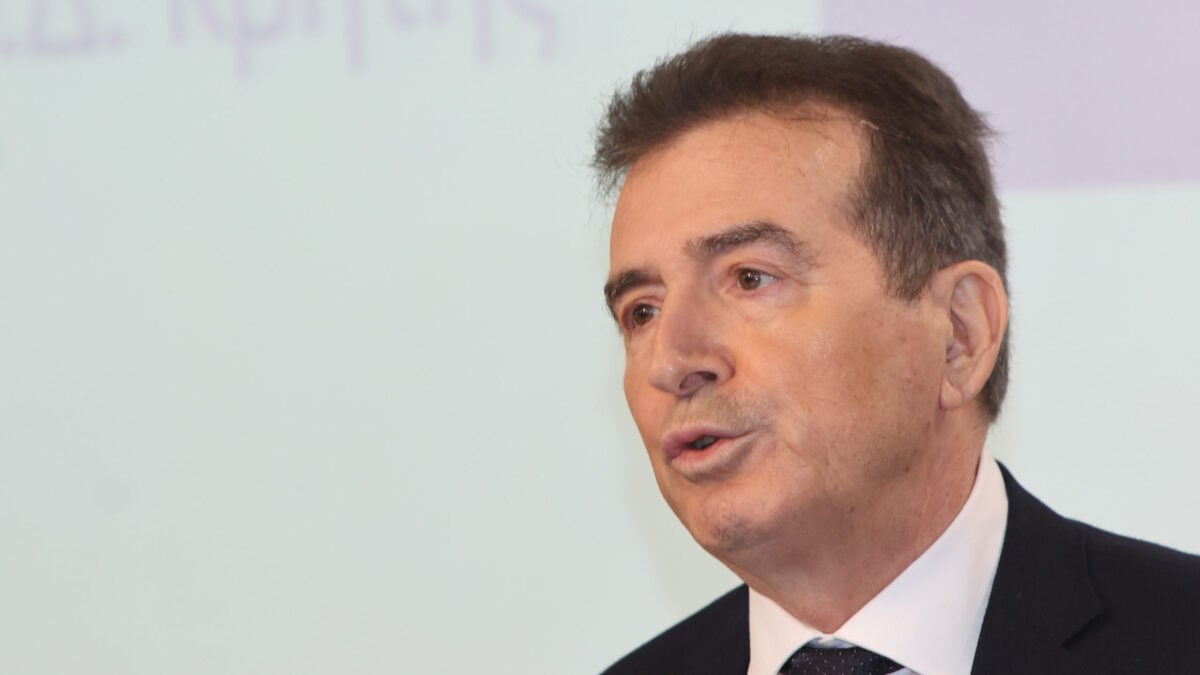
Ο Μιχάλης Χρυσοχοΐδης, υπουργός Προστασίας του Πολίτη, και ο Δημήτρης Παπαστεργίου, υπουργός Ψηφιακής Διακυβέρνησης και Τεχνητής Νοημοσύνης, υπογράμμισαν την ανάγκη διαρκούς επαγρύπνησης, θεσμικής ετοιμότητας και στενής συνεργασίας δημόσιου και ιδιωτικού τομέα στο συνέδριο «Cyber Greece – Υβριδικές απειλές: Το νέο τοπίο», που πραγματοποιήθηκε στην Αίγλη Ζαππείου.
Οι δύο υπουργοί παρουσίασαν το πολυδιάστατο πεδίο των σημερινών απειλών, στο οποίο κυβερνοεπιθέσεις, σαμποτάζ σε στρατηγικές υποδομές και καμπάνιες παραπληροφόρησης συνδέονται πλέον μεταξύ τους.
Ο Χρυσοχοΐδης στάθηκε στις άμεσες επιπτώσεις που μπορεί να έχουν τέτοιες ενέργειες στη ζωή των πολιτών. Ενδεικτικά, αναφέρθηκε στην αναστάτωση που προκάλεσαν drones στο αεροδρόμιο της Λειψίας, καθώς και στην επίθεση σε σταθμό διανομής ηλεκτρικής ενέργειας στη Γερμανία, η οποία άφησε εκατομμύρια ανθρώπους χωρίς θέρμανση τον χειμώνα.
Επισήμανε ότι η γεωστρατηγική θέση και η κλιματική ευαισθησία της Ελλάδας δεν επιτρέπουν χαλάρωση της προσοχής, κάνοντας ιδιαίτερη μνεία στα γεγονότα του 2020 στα σύνορα του Έβρου ως χαρακτηριστικό παράδειγμα διαχείρισης υβριδικής πίεσης.
Ο υπουργός Προστασίας του Πολίτη έθεσε στο επίκεντρο την έγκαιρη αναγνώριση και αποτροπή κινδύνων, τονίζοντας πως διεθνώς πολλές κρίσεις οφείλονται στο ότι οι απειλές δεν εντοπίζονται εγκαίρως.
Σε αυτό το πλαίσιο, αναφέρθηκε στη νέα Γενική Γραμματεία Κρίσιμων Οντοτήτων, η οποία έχει ως στόχο να ξεπεράσει τις γραφειοκρατικές δυσκολίες και να συντονίσει δημόσιους και ιδιωτικούς φορείς που διαχειρίζονται κρίσιμα αγαθά, μεταξύ των οποίων η ενέργεια και η ύδρευση.
Παράλληλα, διαβεβαίωσε πως τα ενισχυμένα μέτρα ασφάλειας δεν απειλούν τις ατομικές ελευθερίες, αφού οι δημοκρατικοί θεσμοί και οι ανεξάρτητες αρχές λειτουργούν ως απαραίτητες δικλίδες προστασίας.
Ο Παπαστεργίου περιέγραψε πώς λειτουργούν οι συνδυαστικές απειλές: μια τεχνική βλάβη ή κυβερνοεπίθεση σε δίκτυο κοινής ωφέλειας μπορεί να συνοδευτεί από ψευδείς ειδήσεις, σε μια προσπάθεια να προκληθούν κοινωνικός πανικός και δυσπιστία απέναντι στο κράτος.
Μιλώντας για πρόσφατη δειγματοληπτική έρευνα της Εθνικής Αρχής Κυβερνοασφάλειας, έκανε λόγο για σοβαρές ελλείψεις και απερίσκεπτη διαχείριση της ψηφιακής ασφάλειας σε ορισμένες υποδομές, κυρίως σε μικρότερες ιδιωτικές επιχειρήσεις του ενεργειακού τομέα.
Για να αντιμετωπιστούν αυτά τα προβλήματα, ο υπουργός Ψηφιακής Διακυβέρνησης τόνισε τον ρόλο της ευρωπαϊκής οδηγίας NIS2. Η οδηγία προβλέπει αυστηρούς κανόνες και κυρώσεις για όσους δεν ενημερώνουν εγκαίρως για περιστατικά παραβίασης.
Ο ίδιος σημείωσε πως, εκτός από τις τεχνολογικές επενδύσεις, όπως ο υπερυπολογιστής «Δαίδαλος» και τα ασφαλή δίκτυα επικοινωνίας, ο άνθρωπος παραμένει ο σημαντικότερος αλλά και πιο ευάλωτος κρίκος. Για τον λόγο αυτό, χαρακτήρισε αναγκαία τη συνεχή κατάρτιση του προσωπικού απέναντι στις καθημερινές ψηφιακές απειλές.
Ολοκληρώνοντας, ο Παπαστεργίου υπογράμμισε την ανάγκη αντιμετώπισης της παραπληροφόρησης στα μέσα κοινωνικής δικτύωσης. Ανέφερε ότι βρίσκονται σε εξέλιξη διυπουργικές δράσεις για τον περιορισμό οργανωμένων δικτύων κακόβουλης επιρροής και έθεσε προς συζήτηση τα όρια της ανωνυμίας στο διαδίκτυο.
Μη χάνετε τίποτα από το ΔΕΔΟΜΕΝΟ
Ειδήσεις τη στιγμή που συμβαίνουν, αναλύσεις και reels κάθε μέρα.
// ΣΧΟΛΙΑ
Γίνετε ο πρώτος που θα σχολιάσει αυτό το άρθρο.